
- DOI:
10.13738/j.cnki.acc.qklw60536
- 专辑:
科学Ⅰ辑;信息科技
- 专题:
信息、科学;综合科技
- 分类号:
G90;N92
计算机软件中安全漏洞检测技术与实践研究
—— 面向信息系统的优化路径探索
陈福海 蒋文杰 李杨
中国电子科技集团公司第二十八研究所江苏南京210000
摘要:随着数字化、智能化技术在国防信息化体系中的深度融合,信息系统作为作战能力的核心支撑,其软件安全问题日益成为影响国家安全的关键变量。软件复杂性激增催生漏洞风险,如何高效、精准地检测与处置安全漏洞,成为亟需攻克的难题。本文从信息系统需求出发,系统研究静态分析、动态分析及机器学习等主流漏洞检测技术的机理与适用性,提出面向信息系统的多技术融合优化模型,结合实际工程案例,在军工软件中实现 SQL 注入检出率提升 40%、误报率下降 25%,并发现权限控制类逻辑漏洞。通过引入大数据与云计算,某型号系统漏洞检测时长由 72 小时压缩至 4 小时,特定类型漏洞检测效率提升 50%。本文总结检测体系建设过程中的协同机制与工程化经验,并针对当前融合深度、数据质量与模型可解释性等痛点提出改进方向,旨在为信息系统构建全生命周期漏洞防御能力提供理论支撑与实战范式。
关键词:信息系统;软件漏洞;漏洞检测;技术融合;智能化;大数据安全
一、引言
随着作战方式从信息主导型向智能主导型加速演进,计算机软件正全面渗透于军事指挥、情报融合、火力调度、战场感知等核心环节。信息系统作为指挥控制链路的神经中枢,其软件安全性直接关系到国家战略能力运行的可靠性与抗打击能力。软件安全漏洞作为“非传统软杀伤”的主要通道,一旦被攻击者利用,可能造成军事机密泄露、战斗系统瘫痪,甚至误导决策指令,形成“系统级妥协”。然而,当前软件规模不断扩大、组件集成复杂、跨域协同频繁,漏洞的产生与隐藏愈发隐蔽化、动态化,传统检测技术面临前所未有的挑战。因此,研究适用于信息系统的软件安全漏洞检测技术,构建以“早发现、准定位、快处置”为目标的检测体系,是实现高等级信息系统主动防御能力的基础性工程。
二、漏洞检测技术体系综述:适配系统安全需求
针对信息系统在安全等级、运行环境与功能实时性方面的独特要求,本文围绕三类核心检测技术进行分析,即传统的静态分析检测技术、动态分析检测技术(如图1所示)以及近些年出现并得到了广泛应用的基于机器学习的检测技术。
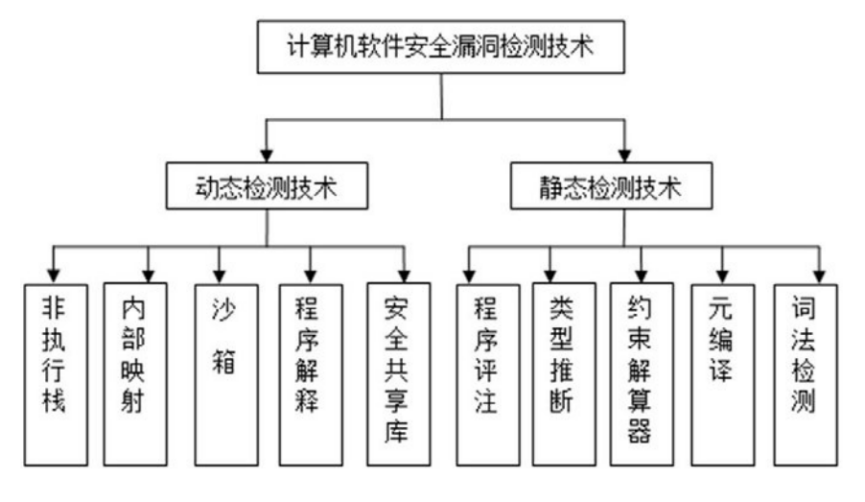
图1 计算机软件安全漏洞检测技术的主种类
(一)静态分析技术:安全设计“前移”的关键抓手
静态分析技术依托源代码或中间表示,在编译阶段即完成潜在安全风险识别,具有不依赖运行环境、适合开发前期大规模排查的优势。在信息系统中,常用于保障关键安全模块的边界检查、敏感变量初始化与权限控制代码规范性。
例如,在某“指控一体化平台”研发阶段,采用 Fortify 与 Clang Static Analyzer 工具对核心通信模块进行扫描,识别出12处潜在泄密路径,均与跨模块变量访问权限控制不足有关。通过引导开发人员在编码规范中嵌入“函数级别信任标签机制”,大幅度提升了静态分析结果的可控性与有效性。
但静态分析对于环境相关逻辑(如线程同步、动态内存管理等)识别能力有限,误报率较高,需结合其他手段综合研判。
(二)动态分析技术:运行行为的安全画像器
动态分析通过在测试环境中运行系统并模拟攻击场景,观察其真实响应过程,适用于捕捉运行时漏洞(如堆溢出、未释放资源、认证绕过等)。
在某侦察信息分发子系统的测试中,利用 AFL 进行模糊测试并结合沙箱技术构建攻防演练环境,成功发现其任务调度模块在高并发访问下存在内存崩溃点,形成可利用漏洞链。
此类技术能够揭示隐藏在真实运行路径中的逻辑漏洞,但覆盖率受限,依赖高质量测试输入与充分运行路径探索机制,适合后期测试与验证环节。
(三)机器学习检测技术:新型攻击的应对利器
随着攻击技术不断演进,传统规则难以覆盖多变攻击模式。机器学习基于大规模样本挖掘特征规律,具备自动泛化、识别未知攻击的能力,已逐步应用于国防软件漏洞检测中。
例如,某型号平台部署基于图神经网络(GNN)的漏洞检测模型,训练数据来自已归档的 20 万条安全事件日志,模型在识别新型 SQL 注入与路径遍历攻击方面表现出良好泛化能力。
然而,模型质量严重依赖训练数据标注与分布一致性,且当前深度模型在军事系统中的“不可解释性”限制其广泛部署,需结合规则逻辑进行“解释增强”。
三、面向信息系统的检测技术优化实践
(一)多技术融合模型:构建“检测-验证-学习”闭环体系
针对系统中漏洞类型多样、验证成本高的特点,本文构建静态分析、动态分析与机器学习融合的漏洞检测模型,实现检测精度与覆盖范围的协同优化。
融合流程如下:
1. 静态分析定位疑点:通过静态工具快速扫描源代码,标记高风险函数、变量及调用路径;
2. 动态分析验证风险:基于静态分析结果构建测试集,利用模糊测试与自动脚本进行模拟攻击;
3. 机器学习识别未知:训练模型识别高频出现但未命中规则库的样本,实现“已知引导未知”。
在某型联合指挥平台中,该融合方案提升 SQL 注入检出率 40%,误报率下降 25%,并发现权限等级继承机制中逻辑冲突问题。
我们引入加权融合评价函数:
P = w_1 \cdot S + w_2 \cdot D + w_3 \cdot M
其中, P 表示综合检测精度,S 为静态分析的漏洞检出率,D 为动态分析的漏洞验证率,M 为机器学习的未知漏洞识别率,w_1, w_2, w_3 为权重系数(w_1 + w_2 + w_3 = 1)。在实际应用中,可根据软件特点与安全需求,灵活调整权重,实现检测效果的最优化。
(二)大数据与云计算赋能漏洞检测平台
为突破检测效率瓶颈,构建以大数据驱动、云计算加速的指挥软件安全检测平台。
某军工集团基于私有云构建“安全检测即服务(SDSaaS)”框架,将多个系统的漏洞报告、代码变更、攻击日志等汇入统一数据湖,通过 Hive 与 Spark 构建数据驱动规则引擎。
通过并行计算与任务分发调度,原本 72 小时的系统级漏洞扫描压缩至 4 小时,支持快速版本验证与热补丁部署。
(三)自动化与智能化检测体系构建
依托 CICD 流水线,实现安全检测与代码提交流程的自动耦合:
• 每次版本合并前触发静态分析扫描;
• 每日自动执行动态回归测试;
• 利用 LSTM 等序列模型学习历史漏洞演化趋势,智能推荐检测策略。
系统具备自适应能力,例如针对实时通信模块自动提升动态分析权重,对基础驱动类模块加大静态分析深度,形成“模块特征驱动检测策略”机制。
四、实践经验总结与挑战分析
在信息系统软件漏洞检测的工程实践过程中,我们不仅验证了多种技术路径的可行性,还积累了丰富的实战经验,并识别出当前检测体系中存在的关键挑战。为进一步推进检测能力的提升与体系化建设,本文对实践中总结的有效经验进行了归纳,同时也对当前亟需解决的难点问题进行了系统分析。
(一)工程化经验总结
通过多项目、多轮次的实际检测工作,我们在漏洞检测体系构建、流程管理、数据保护等方面形成了具有推广价值的工程化经验,具体包括以下几个方面:
1. 技术协同优化
多技术融合并非简单叠加,而需充分考虑各检测技术的适用场景与能力边界。在具体实施中,静态分析用于代码预筛查与缺陷定位,动态分析强化漏洞验证与逻辑漏洞挖掘,机器学习则承担未知模式识别与策略优化任务。通过明晰技术分工、优化数据流转接口,有效构建了覆盖面广、响应灵活的协同检测流程。
2. 数据安全管理
鉴于信息系统涉及高敏感级别的源代码与运行日志,数据安全管理成为实践中的重中之重。项目中采用了多级访问控制、数据加密存储、分析日志脱敏等措施,构建了符合军工行业要求的数据保护体系,确保检测过程中数据使用的安全、可控、合规。
3. 系统持续优化机制
自动化与智能化检测体系的部署并非一次性建设完成,而应构建可持续演进的能力。我们引入持续集成(CI)机制,将检测流程融入代码版本管理,定期评估模型性能与规则有效性,结合用户反馈优化策略,使检测系统具备持续适配软件演化与漏洞变化的能力。
(二)当前技术挑战分析
尽管实践中取得了明显成效,但软件漏洞检测仍面临一些制约能力深化和广泛应用的关键技术挑战,主要体现在以下三个方面:
1. 技术融合深度仍显不足
当前多种检测技术在融合过程中仍存在实际障碍。不同工具或模型产生的数据格式不一致,接口标准缺乏统一,导致跨技术的信息交互成本较高,协同效率难以最大化。此外,部分检测平台在集成第三方工具时存在适配兼容性问题,限制了平台整体可扩展性。
2. 数据质量成为性能瓶颈
机器学习检测方法依赖高质量、结构化、标注完备的历史漏洞样本。然而在军工软件系统中,受限于数据保密级别与工程沉淀时间,实际可用样本数量不足,且标注标准不统一,影响了模型泛化能力和检测准确率。如何构建高可信的数据采集、清洗、标注机制,是当前亟待解决的问题。
3. 模型可解释性问题突出
深度学习在未知漏洞检测中展现出较强能力,但其“黑箱”特性也带来理解困难。当前检测系统难以为安全人员清晰解释模型识别逻辑,尤其在关键任务软件中,无法提供可追溯的决策依据会降低模型在实战环境中的可信度与使用意愿。这一问题在信息系统等对审计要求较高的领域尤为突出,亟需引入可解释性机制与模型可信度评估方法。
五、结论与展望
随着数字化进程持续加速,计算机软件,尤其是信息系统,面临的安全威胁日益复杂化与多样化。本文围绕计算机软件中安全漏洞检测技术,系统梳理了静态分析、动态分析和基于机器学习的三类主流检测方法,深入探讨了各技术的基本原理、适用场景与实际效能,并结合信息系统的工程实践,提出了多技术融合、大数据赋能、自动化与智能化体系建设等多项优化策略。
研究与实践表明:通过静态分析与动态分析的互补融合,能够兼顾漏洞覆盖率与检测准确性;基于机器学习的检测模型具备识别未知漏洞的能力,为安全防护注入智能驱动力;而以大数据与云计算为支撑的平台化检测体系,不仅显著提高了检测效率,也提升了漏洞响应的时效性与全面性。在实际案例中,多技术融合检测方案实现了SQL注入检出率提升40%、误报率下降25%,并成功挖掘出隐藏的权限逻辑漏洞,证明该体系在国防软件领域具有良好的应用前景。
然而,我们也应清醒地认识到当前仍存在一些亟待突破的关键瓶颈。技术融合的深度与标准化程度有待提升,高质量训练数据的采集与标注体系尚未建立,机器学习模型的可解释性不足仍是限制其在关键场景中推广的关键因素。针对这些问题,未来的研究和发展应从以下几个方面发力:
1. 深化多源技术融合,构建统一标准框架
推动漏洞检测技术与平台架构之间的标准化、模块化融合,构建支持多源数据协同、接口统一、策略可插拔的通用检测框架,提升系统扩展性与融合效率。
2. 构建高质量漏洞数据资产体系
通过军工行业间的协同共享机制、仿真数据生成技术、自动化标注工具等手段,提升漏洞数据集的质量、规模与代表性,为智能检测模型的训练与优化提供坚实支撑。
3. 提升模型可解释性与决策透明性
引入可解释机器学习(XAI)技术,研究漏洞检测结果的可追溯机制,增强安全人员对模型结果的理解与信任,实现“可信任的智能检测”体系建设。
4. 拓展适应新兴技术环境的检测能力
面对人工智能、边缘计算、物联网等新型架构及其独特安全风险,应研发适配其软件结构特征的新型检测技术与工具,保障复杂系统在新形态下的安全性与稳定性。
总之,计算机软件安全漏洞检测正处于从“技术工具化”向“智能体系化”跃迁的关键阶段。未来,应以融合创新为引擎,以数据驱动为支撑,以安全实战为导向,持续推动检测技术的深度演进与广泛应用,为构建自主可控、高可靠、高安全的信息系统提供坚强技术保障。
参考文献
[1] 李岩. 计算机软件中安全漏洞检测技术的应用问题探讨 [J]. 电子元器件与信息技术, 2021, 5(05): 235-236.
[2] 李正迪, 等. 关于计算机软件安全漏洞检测技术研究 [J]. 电脑知识与技术, 2021, 17(07): 38-39.
[3] 杨晓明, 刘祯. 计算机软件中安全漏洞检测技术的应用研究 [J]. 无线互联科技, 2018, 15(10): 44-45.
[4] 徐博. 安全漏洞检测技术在计算机软件中的应用研究 [J]. 中国新通信, 2018, 20(10): 144.
[5] 朱杰. 计算机软件中安全漏洞检测技术及其应用的探讨 [J]. 电脑迷, 2017(08): 187.
[6] Wang Y., et al. A Graph-Based Deep Learning Model for Vulnerability Detection in Military Software Systems [C]. IEEE Security & Privacy, 2022.
[7] Zhao K., et al. Cloud-Assisted Security Testing Framework for Defense Command Software [J]. ACM Computing Surveys, 2023.
相关文献推荐
- 节点文献
- 读者推荐
- 相关基金文献
- 关联作者
- 相关视频
- 批量下載
