
- DOI:
10.13738/j.cnki.acc.qklw60536
- 专辑:
科学Ⅰ辑;信息科技
- 专题:
信息、科学;综合科技
- 分类号:
G90;N92
摘要:硬件设计必须能够抵御成熟的故障注入技术,包括电压或时钟故障、激光故障注入和电磁故障注入(EMFI)。在影响多个门或整个电路状态的故障注入下,分析具有实际门数的实际设计的安全性仍是一个重大挑战。通过改进的方法,提出了一个基于实际观察的程式来评估更现实的精确故障攻击。
关键词:故障分析,随机故障模型,一般随机故障模型
1.简介
故障注入攻击是指攻击者故意操纵设备,迫使其做出不正确的行为,这仍然是对加密实现安全性的重大威胁。Boneh等人在其开创性工作中[1]介绍了一种针对非对称RSA密码系统的理论故障攻击,而相关的差分故障分析(DFA)攻击几乎适用于所有对称密码,并且在实践中非常有效。近年来,诸如无效故障分析(IFA) [2]、故障灵敏度分析(FSA) [3]、统计故障分析(SFA) [4]以及最近的统计无效故障分析(SIFA) [5]等高级故障攻击被引入。SIFA特别强大,因为它对注入故障的时间、位置和类型的要求非常宽松,并且与类似的攻击相比,减少了对特定故障模型的依赖。这简化了故障注入过程,不需要高精度的方法,如通过聚焦激光束诱导故障[6]。相反,EMFI会破坏一种使用强电磁脉冲的装置,已经得到越来越多的关注[7]。与基于激光的故障注入相比,主要优势是设备成本较低,能够在不解封装的情况下引发芯片故障,这说明封装能保持完整。
在[8]中的实验表明,即使是单个激光脉冲也经常同时影响多个门。这是由于现代硬件芯片中相对较低的晶体管密度,使阈值故障模型的相关性受到质疑。由于晶体管密度预计将进一步缩小,而且与激光故障注入相比,EMFI的影响范围要大得多,因此现代故障模型必须不断发展,以考虑通常同时影响多个门的故障。作为对此的自然反应,随机故障模型假设攻击能够选择任意一组门,然后同时发生故障,每个门受到影响的概率有限[9]。因此,当注入故障时,所选门的随机子集会出现故障,从而提供更接近物理现实的故障对抗模型。
为了构造故障组合的概率分布,必须明确可能的故障组合集。由于受保护的加密电路包含数千个门,即使像[10]中的手动选择相邻门的所有可能组合来模拟精确的攻击也是不可行的。在其模型中,通过详尽地验证所有潜在的故障组合集可以避免这个问题。然而,彻底的验证在计算上是不可行的,因为工具必须考虑到所有可能的故障组合集,尽管有些可能是不现实的或与特定的实际攻击无关。
2.背景
2.1物理故障攻击向量
故障注入分析(FIA)的应用需要感应到被测电路中故障,而不考虑所采用的具体分析技术。各种物理故障注入方法包括时钟故障注入、电压故障注入、EMFI故障注入、激光故障注入等。
2.2随机故障模型
2.3一般随机故障模型
3.故障分析

4.案例分析
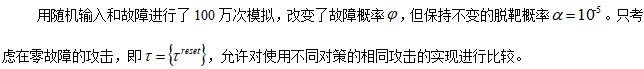
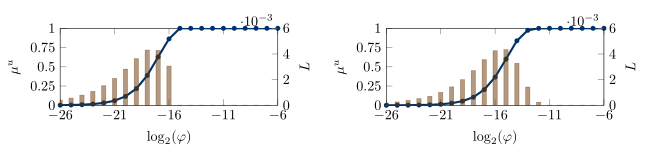
图1(a)所有门都有故障 (b) 只顺序门有故障
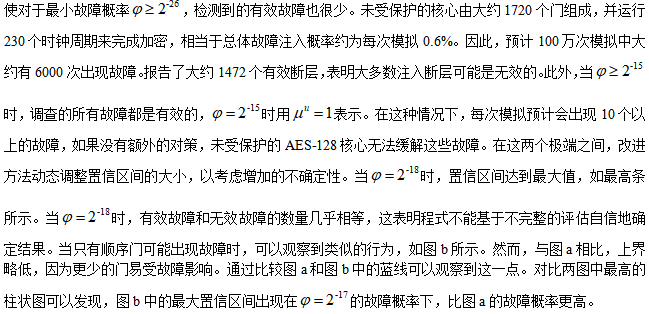
定性和定量标准都影响电路的故障恢复能力。定量标准与攻击可以攻击的门的数量有关。更多的门增加了成功的错误的可能性,从而增强了攻击的优势。在较高的故障概率下,使用复制保护的AES设计比未保护的核心性能更差。
5.结论
本文通过利用非穷尽的统计方法,改进了故障攻击统计评估方法,来准确评估实际攻击的影响。该方法包括基于从实际实验中获得的见解来细化抽象一般故障模型。评估分析表明,简单地复制和实施多数竞争协议并不能提供预期的保护水平。只有有效防止故障传播的对策才能提供适当的保护。改进方法对硬件设计中的安全措施进行了更全面的评估,集成了算法策略和物理设计考虑,以增强整体保护。
参考文献
相关文献推荐
- 节点文献
- 读者推荐
- 相关基金文献
- 关联作者
- 相关视频
- 批量下載
