
- DOI:
10.13738/j.cnki.acc.qklw60536
- 专辑:
科学Ⅰ辑;信息科技
- 专题:
信息、科学;综合科技
- 分类号:
G90;N92
摘要:随着信息化技术的快速发展,网络安全事件的数量和危害也在不断提升。尤其是近几年来,网络攻击事件频发,攻击手段也日益复杂。目前,我国电力系统的信息安全保障体系还不够健全,电力系统的网络安全问题和隐患也依然存在。在电力系统中,任何信息系统和网络设备都有可能遭受黑客的攻击。而电力行业本身属于国家关键基础设施,一旦被黑客攻击,其后果不堪设想。因此,保障电力网络安全显得尤为重要。基于此,本文探讨了电力行业面临的网络安全问题、攻击技术及应对策略。结合当前我国电力系统面临的网络安全威胁和挑战,重点对网络防护技术进行了分析。
关键词:网络安全;电力网络;攻防技术
引言:
随着国家电网公司“两型一化”融合战略的推进,电网企业信息化水平显著提高,信息化与业务融合进一步深入,信息化应用范围不断扩大。但随着电力网络规模的不断扩大,电力网络安全风险也呈现出上升的趋势。随着国家电网公司“两化”融合战略的持续推进,电力网络安全风险面临着新的挑战,对此要高度重视。本文从当前电力网络安全面临的问题出发,从电力网络安全总体形势出发,提出了当前电力网络安全存在的主要问题及防范技术措施。
一、网络安全保障的重要意义
电网企业信息化水平不断提高,信息系统数量不断增加,信息系统与电网业务的融合程度也不断加深。电力网络规模不断扩大,电力网络安全风险也呈现出上升的趋势。当前,电网企业信息安全存在诸多问题,如网络安全管理薄弱、运维人员水平低、防御能力不足等,这些都严重制约了国家电网公司信息化与业务融合战略的顺利推进,因此,加强电力网络安全保障工作十分重要。
二、电力网络安全存在的主要问题
(一)黑客攻击
随着国家电网公司“两型一化”融合战略的持续推进,电力信息化网络规模不断扩大,信息系统的安全防护能力需要进一步提高。而黑客攻击是造成电力网络安全问题的一个重要原因。黑客主要通过各种形式攻击电力信息系统,如利用网络漏洞、恶意代码、系统漏洞、应用漏洞等实施攻击,对电力信息系统造成破坏;通过远程控制,如黑客通过非法手段远程控制电力调度自动化系统进行操作,严重影响电力系统的安全稳定运行;通过恶意代码破坏电力企业重要文件,造成生产数据丢失或被篡改;通过木马病毒等恶意程序的传播,控制或侵入电力企业重要信息网络。
(二)病毒侵入
目前,计算机病毒已成为影响网络安全的主要威胁,并成为互联网安全的第一大杀手。据统计,每隔一个小时就会有一个新病毒诞生,而这些病毒的传播方式几乎都是通过网络传播。网络病毒具有隐蔽性强、传播速度快、破坏力强等特点,一旦侵入电力企业网络后,就会使其系统瘫痪。如“尼姆达”病毒,它通过邮件、主动攻击服务器、即时通讯工具、FTP协议、网页浏览传播,对计算机系统进行深度破坏,使该系统瘫痪,而电力企业很多重要的服务器和管理软件,都是重要的信息数据[1]。
(三)网关接口漏洞
电网网络安全问题的另一个重要方面是网关接口问题。网关是连接不同安全设备的桥梁,接口设计决定了网关的安全性。目前,在电网网络中存在着多种类型的网关,这些网关接口存在不同程度的安全问题,直接威胁着电网网络的安全。一旦受到了其他来源的监视,那么就可能被恶意利用,导致敏感数据泄露或非法访问,为不法分子提供可乘之机。
(四)网络平台风险
随着国家电网公司信息化与业务的融合进一步深入,信息化应用范围不断扩大,系统数量不断增多,软件产品种类也更加丰富,且其架构和技术路线与传统的信息系统存在较大差异。这对电力信息系统的安全防护带来了新的挑战,可能存在多种安全风险。
三、网络安全保障下的电力网络攻防技术
(一) 防火墙技术
防火墙是一种网络安全防护设备,主要用于保护内部网络免受外部网络的威胁。防火墙通常会在内部网络和外部网络之间建立起一道屏障,其主要功能是保障内部网络的安全,同时防止外部网络的入侵。比如在路由器上进行适当的选择,就可以对分组进行过滤,以保证网络的安全性。如图1所示。防火墙通常是由硬件和软件两部分组成的,软件部分包括配置防火墙、安装操作系统、配置应用程序等;硬件部分包括管理服务器、电源等。
在进行电力系统信息安全防护时,应选择一种安全级别较高的防火墙,这样才能有效地保护电力系统中的信息不被黑客攻击。防火墙在设计时要将安全性和可靠性作为重要的考虑因素,这样才能更好地发挥防火墙的作用[2]。
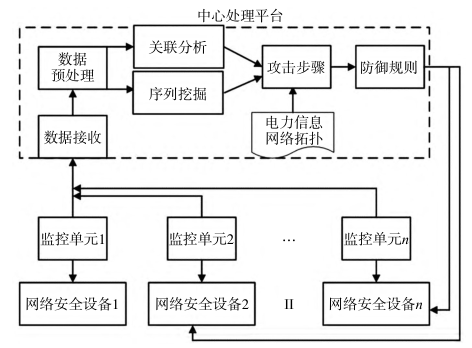
图1电力网络安全联动防御系统与流程
(二)基于网络安全的漏洞扫描技术
基于网络安全的漏洞扫描技术是指,通过对系统或设备的漏洞进行扫描,以确定其是否存在安全漏洞,并进行修补。目前,基于网络安全的漏洞扫描技术主要有三种:第一种是基于规则的漏洞扫描技术,第二种是基于协议的漏洞扫描技术,第三种是基于行为的漏洞扫描技术。其中,第二种和第三种技术属于主动扫描技术。
第一种技术主要是在网络安全管理中进行应用。在网络安全管理中,检测系统和网络设备是否存在安全漏洞是其主要任务。而第二种和第三种技术则主要是对系统或设备存在的安全漏洞进行检测,通过分析漏洞情况来评估其是否存在安全隐患[3]。
(三)沙箱恶意代码检测技术
沙箱是一种隔离软件与硬件的软件环境,在沙箱中安装软件可以防止恶意代码的传播,同时也能防止被恶意代码感染的主机暴露在外。沙箱的主要作用是检测和阻止恶意代码和病毒的传播,但是目前为止,沙箱还不能对网络中的恶意代码进行有效检测。这是因为沙箱对恶意代码检测效果并不理想。恶意代码主要通过文件、端口以及进程进行传播,如果不对文件、端口以及进程进行检测,就会导致病毒的传播。因此,要想实现对恶意代码的检测,需要安装动态监测系统,实时监控文件、端口以及进程变化情况。通过这种方式可以实时监控恶意代码的传播情况,同时还可以利用杀毒软件进行查杀,从而有效预防恶意代码的传播。
(四)全包捕获分析技术
在网络防护中,全包捕获分析技术是一种有效的网络流量分析技术,其原理是对网络流量进行收集,然后将收集到的数据进行汇总和处理。通过对数据分析,能够有效的发现黑客的攻击行为。在电力系统中,如果使用全包捕获分析技术,就能够有效地发现黑客的攻击行为。同时,全包捕获分析技术还可以帮助检测出电力系统中存在的漏洞,帮助及时的修复这些漏洞[4]。
(五)异常流量监测技术
异常流量监测技术是指通过对网络数据包进行分析,发现数据包中的异常特征,进而判断是否存在黑客攻击。一般情况下,数据包中存在异常特征时,黑客一般都会对该数据包进行分析,进而判断是否存在攻击。当然,黑客在攻击过程中,可能会采取多种方法进行攻击。此时,为确保电力系统的安全性,必须要及时发现异常流量,并对其进行监测和处理。在这种情况下,可以通过在网络流量中设置异常特征来实现异常流量的监测,如图二所示。在监测过程中,需要对数据包的特征进行提取和分析。为了确保检测结果的准确性和可靠性,可以采用两种方法来实现对数据包异常特征的监测:一种是通过将数据包与正常流量进行对比;另一种是通过对数据包中的特征进行分析来实现。
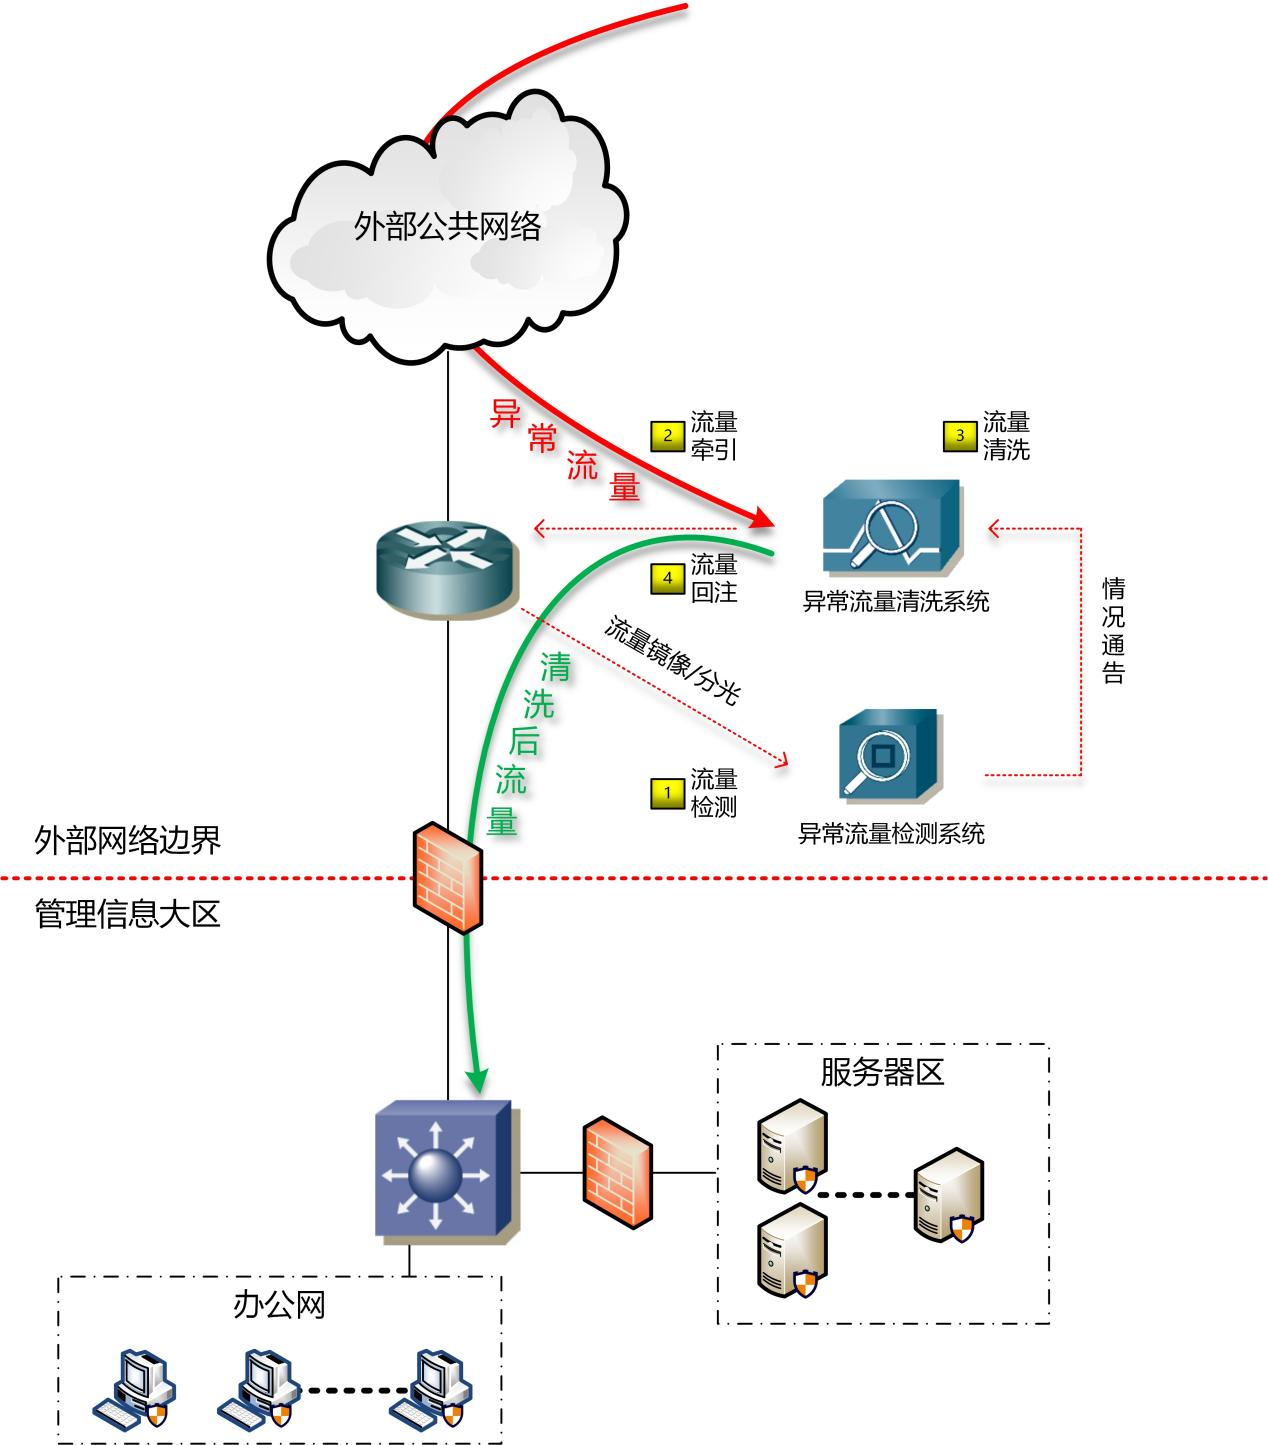
图2 异常流量监测系统
(六)纵向加密和横向隔离技术
纵向加密技术是指通过对网络节点进行加密,将不同的数据信息在不同的网络节点之间进行传递,从而避免信息泄露、病毒入侵等问题的发生。纵向加密技术具有较强的针对性,但存在一定的局限性。横向隔离技术是指在电力网络中,将网络分为不同的区域,保证各区域之间不存在信息的交叉和混用。通过对各个区域进行隔离,能够实现对各区域之间数据信息的交互与共享。从电力网络安全技术来看,上述六种技术都能够起到一定的防护作用,但都存在一定的局限性。因此,要结合电力网络的实际情况来选择合适的防护技术,从而确保电力系统网络安全。
五、结束语
综上所述,随着信息技术的不断发展,电力系统信息安全也面临着新的挑战。为了保证电力系统的安全稳定运行,我们要在当前信息化建设的基础上,对现有信息安全保障体系进行完善,加强网络安全建设。在电力企业中,需要采用多种网络防护技术,加大对电力系统网络的防护力度。目前,我国电力行业中采用的网络安全防护技术有:防火墙技术、入侵检测技术、漏洞扫描技术等,这些网络安全防护技术能对电力系统起到一定的防护作用。但由于电力行业自身的特殊性,其信息安全风险也相对较高,因此,在实际应用中应结合电力行业自身特点来选择合适的网络防护技术。
参考文献
[1]张洪略,马建伟,陈胜,等.物联视觉下电力系统网络安全技术探究[J].电力系统装备,2023(4):80-82.
[2]唐朝蓉.探究电力监控系统网络安全加固技术[J].中国设备工程,2024(1):203-205.
[3]倪倩倩,王旭.复杂大电网下电力调度数据网安全管理模式的探究[J].江西电力职业技术学院学报,2022,35(7):11-13.
[4]黄泽,任彪.电力信息通信中网络技术的应用研究[J].网络安全和信息化,2023(11):51-53.
相关文献推荐
- 节点文献
- 读者推荐
- 相关基金文献
- 关联作者
- 相关视频
- 批量下載
