
- DOI:
10.13738/j.cnki.acc.qklw60536
- 专辑:
科学Ⅰ辑;信息科技
- 专题:
信息、科学;综合科技
- 分类号:
G90;N92
摘要:电磁信道分析是一种在气隙环境中监测处理器活动和破坏密码系统的有效方法。为了解决局限性和低效率,基于ML-DSA的硬件实现,提出一种新的针靶方法,用于泄漏定位和探针瞄准。利用对处理器中幅度调制和互调失真的空间特性的新思路。该方法适用于简单的微控制器和复杂的芯片、不可控的被测试设备和受限的现实攻击,能有效地处理多核系统和动态频率缩放,执行速度较快。
关键词:硬件安全,电磁信道攻击,抗量子密码学。
1.简介
ML-DSA是一种基于网格的数字签名方案,源自于Fiat-Shamir范式[1],安全性植根于在网格中寻找短向量的计算难度。像许多加密方案一样,它的实现可能容易受到[2]-[6]侧信道攻击的攻击,这些攻击会通过功耗、电磁发射和其他可观察的信道泄露信息。电磁侧信道分析(EMSCA)是一种广泛使用的方法,具有多功能性,能够监控在气隙环境中的处理器活动[8]或破坏密码系统[9]。许多研究一直在测量来自各种来源的近场电磁(EM)发射,以捕获集成电路信息泄漏源:芯片表面(硅芯片),去耦电容器,PCB或衬底上的3个电源导轨,以及4个电源管理。然而,除了硅芯片表面外,所有其他源都具有泄漏功率的特性,除了气隙之外,与功率分析相比没有显着优势,局部泄漏的测量优点被完全忽视了。
为了解决局限性和低效率,本文提出一种新的实用针靶,用于泄漏定位和探针瞄准。这是一种端到端的框架,系统化了从信号测量到分析的整个过程。针对CPU核心而非加密实现,通过利用调幅(AM)和互调失真(IMD)特性进行频率分析。最近,不仅对密码分析,而且对需要CPU活动的应用,包括基于电磁的异常检测[10,11,12]和取证方法[8],电磁侧信道泄漏变得越来越有价值。
2.背景
2.1.框架配置
ML-DSA是一种基于格子的数字签名方案,对量子计算机来说是安全地。安全性基于模块带错误学习(Module-LWE)和模块短整数解(Module-MSIS)问题的难度。ML-DSA方案包括密钥生成、签名生成和签名验证三个部分。由于密钥生成和签名生成过程涉及易受侧信道攻击的秘密变量,密钥生成和签名生成即成为研究重点。
电磁侧道泄漏的研究主要将数据和指令相关的泄漏引起的EM侧通道泄漏描述为非故意调幅[12]。从与时钟信号同步的开关活动发出的信号被认为是载波,而程序活动被认为是调制器。可以合理地解释为电流和电压的变化是侧通道泄漏的根本原因,包括EM。对于互补金属氧化物半导体(CMOS)电路,开关活动消耗更多的功率,例如涉及具有高汉明权重/距离的数据或更复杂的电路的指令,导致更高的电流消耗,从而引起幅度差异。
调幅的边带是在时钟周期产生的电磁信号,不是理想正弦载波。且调制载波的程序活动也是随机的。因此,处理器中的AM边带可能会呈现出复杂的模式;如果以时钟频率fc运行的处理器重复执行周期为T的特定指令,则在 Hz(其中
 )处的频率峰值将作为AM的边带出现。这使每个代码区域具有不同的光谱特征,从而有助于各种应用,如软件分析、异常检测取证方法等[6-12]。
2.2针靶的用法
通过利用AM和IMD产品的边带,可以捕获CPU核心的主要EM边道泄漏,其来自连接到核心电源轨的顶部金属层。这种方法可能难以识别从CPU核心的逻辑电路直接发出的细微电磁泄漏,可能导致一些假阴性。这种直接电磁泄漏不仅难以利用,而且与已经确定的主要电磁泄漏相比,没有任何显著的优势,因此,可以暂时忽略。
3.电磁攻击方法
3.1构造边缘信道攻击
ML-DSA依赖于从结构化线性方程中恢复秘密多项式的硬度。加密强度取决于保持密钥多项式(S1、S2和t0)的保密性。这些多项式通过ML- DSA构造衍生的关系相互连接。ML-DSA中的一个关键关系可以用等式 表示,其中z和c是已知的多项式集,S1是秘密多项式。在乘法之前,多项式被转换成NTT域,以实现高效的计算,提取S2可以恢复y, y用于生成W。若W已知,攻击者就可使用MakeHint函数的输出计算S2。最后,利用S1和S2,攻击者可以求解出
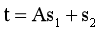 ,从而有效地破坏了ML-DSA的Module-LWE基础。因此,恢复S1为攻击者提供了ML-DSA的完整秘密密钥,使他们能够伪造任意签名。
C是在签名生成过程中从SampleInBall函数导出的,该函数使用哈希值 计算为
 。虽然W是一个秘密值,但是W的高位,也就是W1是一个公开值。这个序列确保c是一个公开和可控的多项式,使其成为一个理想的候选侧信道分析。这种相互作用满足侧通道分析的标准,成为一个非常有效的恢复目标。
3.2 PS-P(针靶被动型)
3.2.1模型
PS-P要求对芯片进行控制,使求值器能够执行循环指令小部件。从攻击者的角度来看,这是一个强有力的假设。即使从攻击者的角度来看,如果目标芯片是商业上可用的,也可以减轻这种强烈的假设。对于多核系统,需要确保在PS-P运行时保持在同一核上而不迁移任务;需要能够设置核心亲和力。探测的目标是瞄准一个特定的核心是可以接受的。代码执行和核心关联配置可以由非特权用户执行。
3.2.2过程
PS-P由以下步骤组成:求值器必须触发DUT上的循环指令小工具来有意地执行产生AM的边带峰值。循环结构小部件指的是一个代码片段,它以固定的时钟周期(即循环)重复执行几个指令,用于产生AM的有意频率泄漏边带。PS-P中的小配件不能在系统的现有指令块中找到,由评估器直接在受控系统上执行。在多核系统中,小工具在执行时将其与所研究的核设置为亲和关系。通过在每个核上同时执行具有不同时钟周期的小工具,可以获得所有核的泄漏图并一次执行探针瞄准。
3.3 PS-A(针靶影响型)
3.3.1模型
该模式不需要控制DUT,不需要像PS-P那样执行循环指令小工具。相反,被调查的核心必须处于活动状态,而不是IDLE状态。PS-A需要通过使用外部信号发生器向目标芯片的电源轨道注入周期性信号来诱导IMD。
3.3.2过程
PS-A包括以下步骤: 为了产生人工IMD产品,评估器将信号发生器连接到目标芯片的电源轨道上,并注入特定频率 的信号。电源轨通常可通过耦电容器访问。虽然去耦电容器通常集成在主PCB上,但在高性能芯片或SOC中,也可能位于倒装芯片封装的基板上。如果注入的信号明显衰减,只要不影响芯片的工作,就可以移除少量电容器。通常,去除少量的去耦电容不会影响芯片的工作。以这种方式注入信号将导致内核时钟频率和
 之间的互调失真,从而产生IMD峰值。
3.3.3注入信号的功率和频率
向电源轨注入信号有可能引起意外的电压故障攻击。因此,信号必须应用在不影响芯片行为的功率水平上。对于 ,只要保证IMD峰值不与时钟频率的驼峰重叠就足够了。因芯片而异,必须通过实验确定。
4.实验结果
如图1a所示,由该寄存器中的状态转换引起的泄漏。攻击利用汉明距离泄漏模型将功耗与寄存器中的转换关联起来,使攻击者能够区分正确的密钥和错误的猜测。图1b显示与不正确的猜测相比,正确的密钥始终表现出越来越强的统计学显著相关性(99.99%)。如图1c所示,正确密钥的秩迅速收敛,攻击成功地恢复了秘密多项式系数。图1d是该攻击点的相关图,正确的密钥与其他猜测的密钥明显不同。图1e中的Pearson相关性演化表明,随着跟踪数的增加,与不正确的猜测相比,正确的键逐渐获得更高且统计上显著的相关值(99.99%)。如图1f所示,正确密钥的秩迅速收敛,进一步验证了该攻击点的成功。
在NTT计算期间的每次蝴蝶操作之后应用了模块化约简,硬件中的键空间被限制为 ,这个较小的密钥空间降低了攻击的复杂性,使其更容易确定正确的密钥。结果表明,ML-DSA的开源实现仍然容易受到电磁侧信道泄漏的影响,特别是在模块化算法阶段。
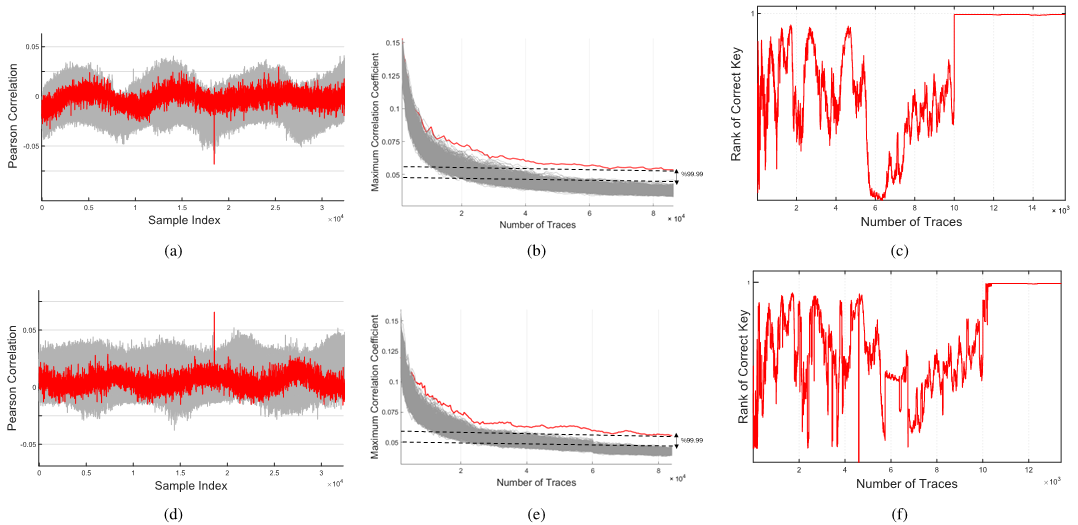
图1 在ML-DSA的硬件实现中的信道分析结果
5.结论
本文基于硬件基础提出了利用AM和IMD的特性进行泄漏定位和针靶的新方法。通过提供适用于高端MCU和复杂SOC的实用解决方案,解决了局限性。通过验证,证明针靶在可行性。此外,针靶的多功能性允许其应用于各种系统,包括那些具有多核架构和动态频率缩放的系统。
参考文献
相关文献推荐
- 节点文献
- 读者推荐
- 相关基金文献
- 关联作者
- 相关视频
- 批量下載
