
- DOI:
10.13738/j.cnki.acc.qklw60536
- 专辑:
科学Ⅰ辑;信息科技
- 专题:
信息、科学;综合科技
- 分类号:
G90;N92
摘要:作为空管五大关键设备之一,空管自动化系统能否安全正常地运行直接影响到民航空管保障质量和效益。根据网络安全等级保护需求,空管自动化系统应按安全域的级别实施差异化的网络安全防护,建设空管自动化系统安全域使用的网络安全设备,形成重要业务系统安全管理区。本文基于空管自动化系统的现状和问题,结合广州空管现场实践经验,从等级保护安全域建设的视角,介绍广州空管自动化系统等保安全管理区的组网拓补设计。
关键词:等级保护;空管自动化系统;等保安全管理区;双机热备份;VRRP;BFD;NAT;ACL;
一、广州空管自动化系统现状与问题
广州空管自动化系统主要部署在区域管制中心、终端管制中心。在区域管制中心配置了主备两套自动化系统,分别为(区管)欧洲猫系统和(区管)牧羊人系统。同理,在终端管制中心也配置了主备两套自动化系统,分别为(终端区)欧洲猫系统和(终端区)牧羊人系统。广州空管自动化系统下的四套自动化系统相互独立,其中区管牧羊人系统和终端区牧羊人系统的IP地址完全一致。
根据等级保护要求,广州空管自动化系统需要为四套自动化系统建设一个安全管理区来提供进行流量分析、运维管控、态势感知等安全支撑服务,弥补网络攻击行为检测不足等方面的缺陷。
二、广州空管自动化系统等保安全管理区组网拓补
为了满足等保系统的网络安全要求,充分考虑等级保护建设时所面临的困难,全面结合空管自动化系统保障力度的重要性、业务种类的多样性,以空中交通管制业务的实际运行环境出发,提出多套空管自动化系统等级保护一体化方案。
该方案以资源整合优化、节省整体投入为指导思想,提出对于多套空管自动化系统采用同一套等保设备,来建设“一个中心、三重防护”的网络安全防护体系,实现分级纵深立体化防御。
为了多套自动化系统共用一套等保设备,设计建设一套合理高可用的带外管理网--等保安全管理区,通过部署相应的运维审计设备、日志审计设备、流量审计设备、数据库审计设备等安全设备来对多套空管自动化系统进行运维管理、节点日志、自动化系统网络流量、数据库操作进行记录和分析。经过前期调研和论证,广州空管自动化系统等级保护架构见图1。
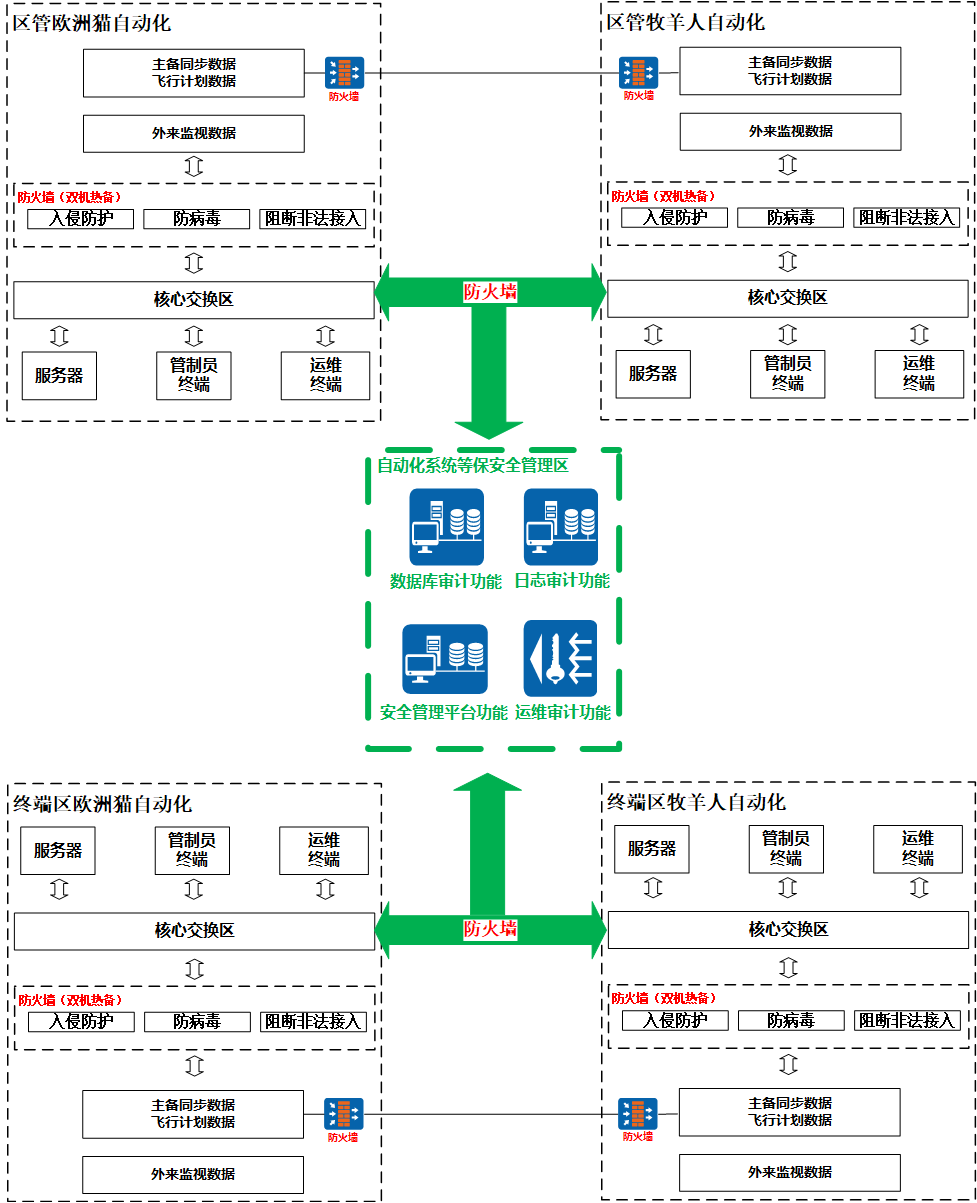
图1 广州空管自动化系统等级保护架构图
在区管机房和终端区机房各部署2台等保防火墙,实现空管自动化系统与自动化安全管理区的逻辑隔离。在区管和终端区各部署1台等保交换机,主要用于接入各现场的网络安全设备。广州空管自动化系统与等保安全管理区组网设计详见图2。
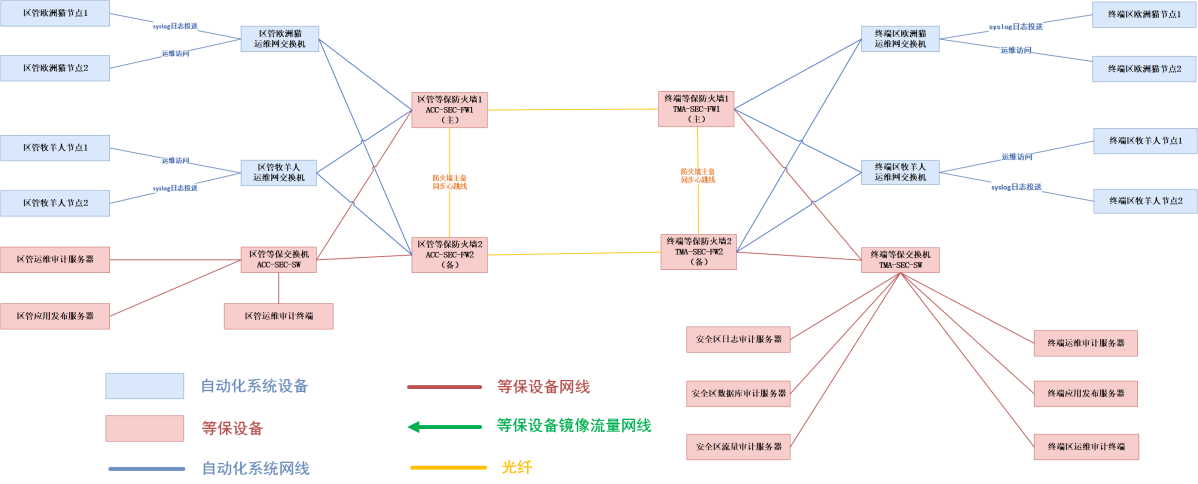
图2 广州空管自动化系统与等保安全管理区组网
在区管和终端区各建设一台运维审计服务器,通过对4台等保防火墙的安全策略及路由配置,实现区管和终端区运维审计服务器对广州4套空管自动化系统的运维管理。
对于等保建设新增的日志审计服务器,利用空管自动化系统与自动化安全管理区互联链路,收集空管自动化系统的3类设备(席位、服务器、网络设备)syslog日志,实现日志审计功能。
对于等保建设新增的数据库审计服务器,通过空管自动化系统交换机的镜像流量口收集数据库操作的数据流进行分析,实现数据库审计功能。
对于等保建设新增的流量审计服务器,通过空管自动化系统交换机的镜像流量口收集空管自动化系统的网络流量进行分析,避免空管自动化系统大流量对空管自动化系统和等保安全区管理区的正常运行的影响。
三、广州空管自动化系统等保安全管理区组网技术方案
1、双机热备份
双机热备份(Hot-Standby Backup)是指,当两台设备在确定主用(Master)设备和备用(Backup)设备后,由主用设备进行业务的转发,而备用设备处于监控状态,同时主用设备实时向备用设备发送状态信息和需要备份的信息,当主用设备出现故障后,备用设备及时接替主用设备的业务运行。
如上图2所示,以2台区管等保防火墙为例,配置为主备方式的双机热备份,与VRRP技术配合使用,区管等保防火墙1与区管等保防火墙2组成一个VRRP备份组。正常情况下主设备区管等保防火墙1处理所有业务,并将产生的会话信息通过主备心跳线传送到备份设备区管等保防火墙2进行备份;区管等保防火墙2不处理业务,只用做备份。当主设备区管等保防火墙1发生故障,备份设备区管等保防火墙2接替主设备区管等保防火墙1处理业务。由于已经在备用设备上备份了会话信息,从而可以保证新发起的会话能正常建立,当前正在进行的会话也不会中断,提高网络可靠性。
2、VRRP技术
VRRP是虚拟路由器冗余协议(Virtual Router Redundancy Protocol)的简称,VRRP是一种选择协议,它可以把一个虚拟路由器的责任动态分配到局域网上的VRRP路由器中的一台。控制虚拟路由器IP地址的VRRP路由器称为主路由器,它负责转发数据包到这些虚拟IP地址。
VRRP协议通过创建虚拟路由器,并将多台物理路由器纳入同一个VRRP组,使用相同的VRID进行标识。组内路由器通过发送VRRP通告报文来宣告自己的存活状态,并根据优先级选举出主路由器。主路由器负责转发数据包和响应ARP请求,而备份路由器则实时监听主路由器的状态,准备在主路由器故障时接替其工作。一旦主路由器不可用,这种选择过程就提供了动态的故障转移机制,允许虚拟路由器的IP地址作为终端主机的默认第一跳路由器,从而实现网络通信的快速恢复。
如上图2所示,在区管机房和终端区机房各部署2台等保防火墙,通过2条光纤实现区管与终端区等保防火墙互联,用于日志收集和远程运维访问。在主路由正常工作期间,则不触发其他低优先级别路由器选择主路由的服务。当主用链路故障时,利用VRRP技术实现备用链路的切换。
3、BFD技术
双向转发检测BFD(Bidirectional Forwarding Detection)用于快速检测、监控网络中链路或者IP路由的转发连通状况。
由于区管等保防火墙与终端等保防火墙直连链路之间存在多台传输设备,当中间的传输设备出现链路中断或设备故障,而与防火墙直连的接口正常,使得区管和终端防火墙无法检测双方之间的链路存在异常,无法及时进行防火墙主备切换。
因此当直连链路中间存在传输设备时,与接口本身的链路协议故障检测机制相比,BFD能够更快地检测到链路故障。通过配置BFD与接口状态联动,系统根据接口的链路状态、协议状态和BFD状态决定接口的状态,并将结果通告给系统,使得区管和终端等保防火墙可以更快感知到链路故障,触发路由快速收敛。
4、NAT技术
地址复用技术NAT(网络地址转换)是一种在IP数据包传输过程中,将源IP地址或目标IP地址在私有网络和公有网络之间进行转换的技术。
NAT技术的工作原理主要基于地址转换和端口复用。当内部网络主机需要访问外部网络时,NAT设备会将其私有IP地址转换为公共IP地址,并将转换后的数据包发送到外部网络。当外部网络返回响应数据包时,NAT设备会将其目的地址从公共IP地址转换回私有IP地址,并将数据包发送给内部网络主机。此外,NAT还支持端口复用技术,允许多个内部主机共用一个公共IP地址的不同端口号进行通信。
区管牧羊人系统与终端区牧羊人系统的IP地址一致,导致安全管理区的运维审计服务器、日志审计服务器无法正确区分区管和终端区莱斯系统,造成安全区管理区设备无法对区管莱斯和终端区莱斯进行远程运维和日志收集。通过目的NAT转换技术,解决等保安全管理区无法访问区管和终端区牧羊人系统的问题。同时,NAT隐藏了自动化系统内部网络的真实IP地址,使得外部网络难以直接访问内部设备,增强网络安全性。NAT技术可以实现内部网络地址与外部网络地址的隔离,便于网络管理员对自动化系统内部网络进行管理和维护。
5、ACL安全策略
ACL,全称Access Control List,即访问控制列表,是一种基于包过滤的访问控制技术。它通过对报文的相关字段进行匹配,实现对网络资源访问权限的控制,从而有效地控制用户对网络的访问,保障网络安全、可靠和稳定。
ACL可以读取第三层和第四层的包头信息,包括源IP地址、目标IP地址、协议类型、端口号等,根据预先设置的规则对包进行过滤,决定允许或拒绝特定类型的流量通过网络设备。
在区管等保防火墙和终端区等保防火墙上根据具体业务需求配置最小的访问策略,限制设备人员或特定终端访问某些敏感资源,阻止外部网络的非法访问,提高网络的安全性,减少潜在的安全风险。
四、结束语
四套自动化自动化系统共建一个等保安全管理区,一方面资源整合优化、节省整体投入,另一方面,利用双机热备份,VRRP,BFD,NAT等技术,实现主备链路故障切换,解决IP地址冲突问题。同时也为多套空管自动化系统的等保建设提供宝贵经验。
参考文献:
[1] 华为技术有限公司.Huawei AR系列接入路由器配置指南-VRRP配置[Z].2021
[2] 华为技术有限公司.Huawei AR系列接入路由器配置指南-BFD配置[Z].2021
[3] 华为技术有限公司.Huawei AR系列接入路由器配置指南-双机热备份配置[Z].2021
相关文献推荐
- 节点文献
- 读者推荐
- 相关基金文献
- 关联作者
- 相关视频
- 批量下載
