
- DOI:
10.13738/j.cnki.acc.qklw60536
- 专辑:
科学Ⅰ辑;信息科技
- 专题:
信息、科学;综合科技
- 分类号:
G90;N92
摘要:MPLS L2VPN由于其基于标签的路由技术,可以快速传输数据包,降低延迟,提升网络性能。本文从民航通信网TDM承载网的现状和问题,结合空管点对点,点对多点业务需求,对MPLS L2VPN技术应用展开分析。
关键词:TDM承载网;MPLS L2VPN;PWE3;VPLS;
一、引言
根据民航通信网工程建设规划,TDM承载网主要承载航空安全保障业务,包括雷达监视数据、ADS-B监视数据,甚高频地空通信、设备监控信号等业务。以广州TDM承载网为例,广州TDM承载网网络拓补上采用双星拓补设计,逻辑结构分汇聚、接入两个层次。以广州区管2台TDM汇聚节点为核心,将雷达台站、VHF台点AR3260路由器(台站端)作为接入节点,各空管运行现场(如区管、航管楼)AR3260路由器(落地端)作为接入设备进行组网。本文根据空管业务需求特点,结合MPLS L2VPN技术应用进行分析。
二、概念概述
1、MPLS
MPLS将第三层路由技术和第二层交换技术相结合,充分发挥了IP路由的灵活性和二层交换的简洁性。在MPLS网络中,设备根据短而定长的标签转发报文,省去查找IP路由表的繁琐过程。
MPLS网络由标签边缘路由器(LER)和标签交换路由器(LSR)组成。LER负责为数据流添加或删除标签,而LSR则负责标签的交换。MPLS位于TCP/IP协议栈的链路层和网络层之间,通过标签交换替代传统的IP转发,向IP层提供连接服务,同时从链路层获取服务。其运作原理是为每个IP数据包分配一个标签,并根据这个标签决定数据包的路径和优先级。MPLS的标签转发机制确保了数据包的正确传递,提高了网络的可靠性和服务质量。MPLS支持多层标签和面向连接的特点,使得MPLS具有良好扩展性,在VPN、Qos等方面具有广泛应用。
2、MPLS VPN
MPLS VPN技术的核心在于利用多协议标签交换(MPLS)的标签分发机制,为不同的用户创建逻辑上隔离的虚拟网络。这种技术允许在同一个物理网络基础设施上为不同业务提供定制化的网络服务,同时保证数据传输的安全性和隔离性。MPLS VPN的基本原理是通过标签交换路径(LSP)来转发数据包,每个数据包都被分配一个标签,这个标签指示了数据包应该被转发到的特定路径和出口。
MPLS VPN的类型有MPLS L3VPN和MPLS L2VPN。MPLS L3VPN是基于MPLS技术实现,通过两层标签进行报文转发,并使用MP-BGP进行路由管理,通过建立VRF(Virtual Routing and Forwarding,虚拟路由和转发表)实例,实现路由的隔离和转发,在空管VOIP应用中具有广泛的应用前景。MPLS L2VPN是在MPLS网络上透明传输用户二层数据。无需对用户数据进行修改或封装。从用户的角度来看,MPLS网络是一个二层交换网络,可以在不同节点间建立二层连接,在甚高频地空通信、空管设备远程监控等方面得到广泛应用。
3、PWE3
PWE3即边缘到边缘的伪线仿真,是一种点到点的MPLS L2VPN技术。PWE3是VLL的一种实现方式,是对Martini协议的扩展,具有端到端的特性,能在分组传送网的两个PE节点间提供通道,以仿真CE的各种业务,实现灵活的组网。
其特点如下:建立点到点通道,通道之间互相隔离,用户二层报文在PW间透传;以LDP为信令协议,通过MPLS LSP隧道透明传输CE端的二层数据;支持单跳PW和多跳PW的组网方式。
4、VPLS
VPLS即虚拟专用局域网业务,是一种基于MPLS网络的点到多点的L2VPN技术。VPLS通过MPLS隧道在每个VPN的各个Site之间建立虚链路(PW),并通过PW将用户二层报文在站点间透传。对于PE设备,它会在转发报文的同时学习源MAC并建立MAC转发表项,完成MAC地址与用户接入接口(AC接口)和虚链路(PW)的映射关系。
其特点如下:支持点对点、点到多点、多点到多点的业务类型;通过动态学习机制来更新和刷新MAC地址,确保VPLS网络的稳定性和可靠性;VPLS网络使用全连接和水平分割转发(即从公网侧PW收到的数据包不再转发到其他PW上,只能转发到私网侧)保证了VPLS转发的可达性和无环路。
三、MPLS L2VPN技术配置分析与应用
VHF收发信机接入台站端AR3260节点,经由TDM汇聚节点转发,将甚高频语音信号以PWE3点对点方式送至区管、航管楼现场(落地端)AR3260节点,接入内话系统。其组网如下图1所示。
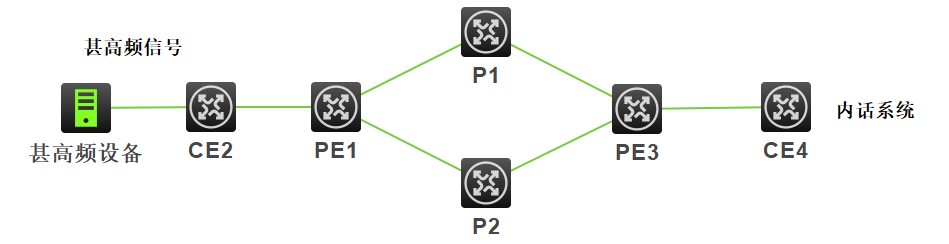
图1 TDM承载网点对点业务组网
各雷达站及VHF台的各类空管设备监控信号通过接入TDM承载网,以VPLS点对多点方式接入空管设备监控系统进行集中监控。其组网如下图2所示。
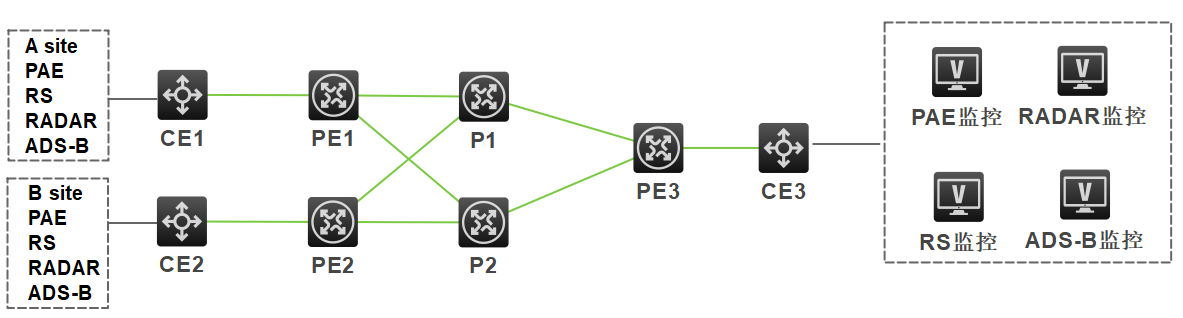
图2 TDM承载网点对多点业务组网
1、TDM承载网点对点业务配置
PWE3点对点业务的主要配置步骤如下(如上图1所示):
(1)配置接口及路由互通:配置骨干网络节点上接口,包括Loopback接口,确保网络连通性。以ISIS协议为例,在骨干网络节点上全局配置ISIS进程的网络实体名称NET,ISIS level等;接口使能isis协议,实现三层路由互通;
(2)配置MPLS和LDP、MPLS L2VPN:在骨干网配置各节点上的lsr-id,全局使能MPLS和MPLS LDP、MPLS L2VPN。使能接口的MPLS和MPLS LDP。建立PE1至PE3、PE2至PE3的LDP LSP双向隧道。任意两节点配置远端的LDP会话和MPLS LDP远端对等体,确保LDP会话能够正常建立。
(3)创建PW模版和PW链接:在PE1和PE3配置甚高频业务的PW模版及模版下的远端IP地址。在PE1和PE3相应接口视图下配置动态PW连接。完毕。
2、TDM承载网点对多点业务配置
VPLS点对多点业务的主要配置步骤如下(如上图2所示):
(1)配置接口及路由互通:配置骨干网络节点上接口,包括Loopback接口,确保网络连通性。以ISIS协议为例,在骨干网络节点上全局配置ISIS进程的网络实体名称NET,ISIS level等;接口使能isis协议,实现三层路由互通;
(2)配置MPLS和LDP、MPLS L2VPN:在骨干网配置各节点上的lsr-id,全局使能MPLS和MPLS LDP、MPLS L2VPN。使能接口的MPLS和MPLS LDP。建立PE1至PE3的LDP LSP双向隧道。由于空管设备监控要求,仅需在台站节点和监控节点之间配置远端的LDP会话和MPLS LDP远端对等体,确保LDP会话能够正常建立。
(3)配置Martini方式VPLS:在创建VPLS实例时,需要将每个远端节点的lsr-id加入实例中,由于空管设备监控要求,仅需在台站节点和监控节点之间配置VPLS实例实现网络互联。配置VPLS实例时,配置PW信令为LDP,在VSI-LDP视图下配置VSI标识符和VSI对等体。当使用 LDP 作为 PW 信令时,必须配置VSI ID标识符才能生效,VSI两端的VSI ID值必须一致,否则VSI无法建立成功。
(4)配置接口和VLAN:对不同空管设备的进行VLAN规划。在CE上对不同空管设备所接接口配置access类型并配置相应VLAN ID,在CE与PE连接的接口配置trunk类型,允许特定的VLAN ID通过。这样实现空管设备之间数据隔离。
(5)限制接口流量:TDM承载网各节点间的传输干线带宽往往是有限的,在保证甚高频、雷达、ADS-B等主要业务稳定传输的同时,需要对设备监控网络对应的端口进行带宽限制。
四、结束语
针对空管点对点、点对多点业务特点,通过应用PWE3和VPLS等MPLS L2VPN技术的不仅可以有效降低成本,并能保持各项业务的独立性,具有较高的稳定性,同时也便于网络运维人员进行快速维护。
参考文献:
[1] 华为技术有限公司.Huawei AR系列接入路由器配置指南-PWE3配置[Z].2021
[2] 华为技术有限公司.Huawei AR系列接入路由器配置指南-VPLS配置[Z].2021
相关文献推荐
- 节点文献
- 读者推荐
- 相关基金文献
- 关联作者
- 相关视频
- 批量下載
