
- DOI:
10.13738/j.cnki.acc.qklw60536
- 专辑:
科学Ⅰ辑;信息科技
- 专题:
信息、科学;综合科技
- 分类号:
G90;N92
摘要:数据库系统广泛应用,加快了大量数据分析和处理速度,但受到网络环境的虚拟性、开放性影响,使得数据库应用方面存在诸多安全风险。基于此,本文提出一种以SND技术为支撑的网络数据库安全加密技术体系,充分发挥SND技术在数据加密和安全防护方面的优势,依据业务场景针对性制定网络架构,实时监控网络状态,并提供应对各类安全风险的防控策略,进一步提升网络数据库安全水平。
关键词:SDN技术;网络数据库;安全加密技术
引言:信息化时代下,数据呈海量式增长,使得数据库系统被广泛应用于各行业领域,由于网络环境的虚拟性、开放性,促使数据库系统应用方面存在诸多安全隐患。因此,本文提出一种以SND技术为支撑的网络数据库安全加密技术体系,解决数据库系统的抗攻击能力不足问题,保证内部数据完整性和安全性。
1.SDN技术优势
SND属于一种新型网络架构技术,将网络的控制层与转发层相分离是该项技术的核心特征,支持网络编程化构建。主要由控制平面、数据平面和应用平面三部分组成SND架构,满足网络架构清晰化、精简化设计需要,并明确各层级功能和责任范畴[1]。以控制平面为例,作为SDN架构的核心,起到逻辑控制作用,通过对开放接口进行控制,并向数据平面下发相应规则指令,集中管控分散在各网络设备中的转发指令,为数据安全传输提供保障[1]。
以SND技术为依托,构建网络数据库安全加密技术体系,可以支持加密传输与访问控制同步执行,并能够根据网络环境对现有数据库安全加密策略不断进行调整和完善,提高网络数据库安全水平同时,又能从源头上保证数据库内各类数据的完整性,切实增强数据库系统的安全防护能力,降低数据泄露、盗取等风险。
2.基于SND技术的网络数据库安全加密技术运用策略
2.1合理设计数据加密
通过运用SND技术,在此基础上构建支持跨层数据加密与传输的网络数据库安全加密技术体系。具体内容如下:
(1)将加密模块在SND控制器上合理部署,并选用高级加密标准算法,加密处理网络数据库内所有内容。同时将密码分组链接在加密模块中设置,若需要向客户端传输数据,此时要先由数据解析器按照规定数量字节标准划分每组数据,再进行AES加密操作,即可将加密后的密文块直接输出。并通过高级加密标准算法生成密钥,设置迭代计算次数,获得最终会话密钥。其中按照顺序,重组加密后的密文块,获得完整性的加密数据报文,并通过Open Flow协议向客户端发送所需数据。
(2)加密报文被客户端接收后,需要先验证身份,即是通过提前预设的身份验证机制,向SND控制器下发申请解密指令,此时控制器按照指令要求对客户端的合法性加以验证,待身份验证结束后,即可将解密密钥传输。客户端需要借助AES解密模块将报文进行解密处理,其中AES参数必须完全符合解密端参数,确保原始明文数据完整性恢复。由于在IPsec隧道内进行通信,提升端到端加密效果,降低数据泄露问题发生可能性[2]。与传统数据库安全防护技术不同的是,上述提出的数据加密技术,不仅省去了加解密设备配置环节,也使得网络架构得到相应简化处理,充分发挥了SND控制器集成性的优势,进一步提高了网络数据库安全水平。
2.2实时监控网络流量
以SND技术为支撑的网络数据库安全加密技术体系,通过构建满足流量分析与威胁识别需求的功能模块,并将其在SND控制器中进行部署,达到精准捕获与统计分析整个网络流量的监控效果。具体内容如下:
(1)利用Open Flow协议,将流量表与数据导出规则在数据平面设备上进行部署,同时将数据流向控制器的镜像端口合理配置,实现在预期导出间隔时间内将从数据库服务器流经的全部流量包精准抓取。
(2)前处理单元接收原始流量,再将与数据库业务不相关的数据包(如其他协议数据)进行过滤去除,并运用深度检测技术,从应用层提取有效载荷。以匹配检测方式,确定供给特征,再计算获得流量的字节数、数据包率等信息,直接将可疑流量精准检测。一般情况下,当可疑流量被检测到时,告警事件则会立即自动生成,并将源IP、端口等信息详细记录,对当前威胁等级进行研判,同时向SND控制器下发访问控制指令,实现将异常流量及时阻断。可通过下述公式表示流量正常范围:
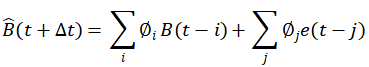
式中, —时刻
 的预测流量;B—流量的字节数;
 —模型采参数;
 —时刻t的流量;
 —随机误差[3]。通过上述流量统计分析功能模块,并搭建ARMA预测模型,对短期网络流量直接预测,若网络实时流量范围不在预测区间内,说明属于流量异常情况。其中SND控制器除了能够对网络数据库所接入流量的状态进行实时监控以外,又能根据流量异常情况自动生成应用层威胁分析报告,实现1s内自动应对流量异常,提升网络数据库安全性。
2.3访问控制
针对网络数据库内容访问,仅面向合法用户提供访问权限。在SND技术支持下,所提出的网络数据库安全加密技术体系,可以提供访问控制与身份验证兼用的功能服务。根据角色类型,制定相应的访问控制策略,再由数据库管理者按业务需求将读写权限准确地分配给不同用户。可通过下述访问控制矩阵表达主体与客体之间的权限操作:
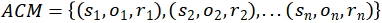
式中,ACM—访问控制矩阵;S1、01—分别是主体、客体;r1—主体对客体的操作权限。每个访问网络数据库的会话均会通过访问控制模块进行验证,若其在预设的访问控制权限内,即可准许该用户访问数据库内容。
其中针对身份验证,主要是指客户端与网络数据库服务器之间的双向验证,前者以数字证书方式验证身份,将用户角色在证书中绑定;后者则是通过预先设置的共享密钥完成身份验证。实际操作时,由客户端向传输层发起安全性连接请求,向数据库服务器传输涉及角色信息的数字证书,此时,服务器可以通过证书对客户端是否合法加以验证,并分析证书中客户端角色信息,若其身份信息与服务器端相一致,即可同意访问数据库内容,并自动生成会话密钥。客户端再利用会话密钥验证数据库服务器身份,双方均通过彼此身份验证后,才能获得数据库访问权限。
可见,由访问控制与身份验证双重保护的数据库安全加密策略,不仅能够防止未授权用户访问重要数据,又能弥补防火墙安全防护技术不足,有效增强了网络数据库安全性。
结束语:综上所述,以SND技术为依托,构建网络数据库安全管理模式,可以通过SND控制器将安全防护机制的优势最大限度地发挥,以保障网络数据库安全,并能够随着SND技术成熟发展,丰富和完善智能化、自动化功能,降低数据库重要、私密资料丢失、泄露以及被恶意盗取的风险。
参考文献:
[1]王乐乐, 王晓磊. 基于SDN技术的网络数据库安全加密技术[J]. 信息记录材料, 2024, 25 (06): 104-106.
[2]徐小燕, 时戴新, 吴文超. 数据加密技术在网络安全中的应用[J]. 无线互联科技, 2023, 20 (07): 84-87+100.
[3]吴孝军. 探析网络数据库系统安全[J]. 数据, 2021, (11): 101-103.
通讯作者:刘盛梅,单位:乌鲁木齐市牧业气象试验站。
相关文献推荐
- 节点文献
- 读者推荐
- 相关基金文献
- 关联作者
- 相关视频
- 批量下載
